Domain grundstuecke-nrw.de kaufen?
Wir ziehen mit dem Projekt
grundstuecke-nrw.de um.
Sind Sie am Kauf der Domain
grundstuecke-nrw.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain grundstuecke-nrw.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:
-
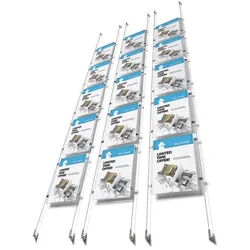
Rahmen 5 x A4 Acryl Spannsystem Postertasche Rahmen Schaufenster Makler ExposeBei APPENDO handelt es sich um ein komplettes Kabel-Infosystem zur Präsentation von bis zu fünf Acryl-Rahmen im Format DIN A4. Die Rahmen wirken bei Anbringung zwischen Fußboden und Decke leicht und frei schwebend. Ebenso ein Highlight ist das Produkt bei Wandmontage, hierbei stehen die Acryl-Rahmen einige Zentimeter von der Wand ab. Durch das leichte Design und die neutralen und edlen Materialien passt das Drahtseil-Spannsystem in fast jede Büro- oder Ladeneinrichtung. Lieferumfang: Set bestehend aus 5 Acryltaschen für DIN A4-Einleger, 20 patentierten E-Clips zur schnellen Befestigung der Taschen an den Drahtseilen, 2 x 4m Stahlkabel mit Halterungen für die Wand-, Decken- und Bodenmontage, 4 Schrauben/Dübel. Format: 210 x 297 mm (DIN A4) Sichtmaß: 210 x 297 mm111,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Welche Dienstleistungen bietet ein Makler beim Kauf oder Verkauf von Immobilien an?
Ein Makler bietet Beratung und Unterstützung bei der Suche nach passenden Immobilien oder Käufern. Er übernimmt die Vermarktung der Immobilie, führt Besichtigungen durch und verhandelt Preise. Zudem kümmert er sich um die Vertragsabwicklung und begleitet den gesamten Kauf- oder Verkaufsprozess. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **

Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
Top-Angebote
Produkte zum Begriff Iptables:
-
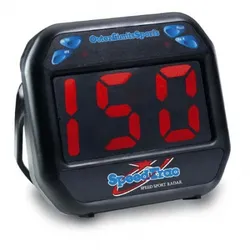
Sportradar ***SpeedTrac*** - zur MieteDieses einfache Geschwindigkeitsmeßgerät kann im Training problemlos eingesetzt werden. Der Mietpreis gilt für 1 Wochenende = Freitag bis Sonntag (Bitte geben Sie am Ende des Bestellvorgangs das gewünschte Wochenende im Nachrichtenfeld an!) Wir berechnen Ihnen 4,90 Euro Versandkosten für die Zusendung. Die Kosten für die Rücksendung übernehmen auch Sie. Wird das Gerät abgeholt und zurück gebracht weil Sie in der Nähe sind sparen Sie sich natürlich die Versandkosten.Unser meist verkauftes Radarmessgerät.Ideal für das Training, für Veranstaltungen oder just for fun.Das Speed Trac ist ideal zur ergänzenden Geschwindigkeits-Messung! Wer hat den schnellsten Aufschlag, wer den kräftigsten Torschuss? Der garantierte Spaß auf jeder Sport- und Spielveranstaltung.45,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
Ähnliche Suchbegriffe für Iptables
-
Rahmen 5 x A4 Acryl Spannsystem Postertasche Rahmen Schaufenster Makler ExposeBei APPENDO handelt es sich um ein komplettes Kabel-Infosystem zur Präsentation von bis zu fünf Acryl-Rahmen im Format DIN A4. Die Rahmen wirken bei Anbringung zwischen Fußboden und Decke leicht und frei schwebend. Ebenso ein Highlight ist das Produkt bei Wandmontage, hierbei stehen die Acryl-Rahmen einige Zentimeter von der Wand ab. Durch das leichte Design und die neutralen und edlen Materialien passt das Drahtseil-Spannsystem in fast jede Büro- oder Ladeneinrichtung. Lieferumfang: Set bestehend aus 5 Acryltaschen für DIN A4-Einleger, 20 patentierten E-Clips zur schnellen Befestigung der Taschen an den Drahtseilen, 2 x 4m Stahlkabel mit Halterungen für die Wand-, Decken- und Bodenmontage, 4 Schrauben/Dübel. Format: 210 x 297 mm (DIN A4) Sichtmaß: 210 x 297 mm111,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
europrotokoll Rückenschilder Immobilien, 53 x 186 mm, Einsteckschild, 10 StückEinsteckschild passend für 8 cm DIN A4 Ordner mit Einstecktaschen Ideal zum optischen und inhaltlichen Organisieren Ihrer Ordnerschränke- und Regale Aus stabilem und edlem Satin-Karton (190 g/m²) Moderne und aufgeräumte Optik Merkmale: geeignet für: Ordner A4 Ausführung: zum Einstecken Breite: breit Länge: kurz Farbe: grau, schwarz, weiß weitere Produktinformationen: Hafteigenschaft: nicht klebend Anzahl Rückenschilder: 10 Stück Maße: 53 x 186mm (BxH)8,73 €*Versand: 8,91 €Sichere Weiterleitung zum Anbieter
-
europrotokoll Versicherungsregister A4, 1-12, Immobilien, Kunststoff, 12-teilig, grauGraues Zahlen-Register aus Kunststoff im Format A4 Mit vorgedrucktem Deckblatt rund um den Bereich Immobilien (Kaufvertrag, Versicherungen usw.) Praxisnahe Unterteilung in 12 unterschiedliche Kategorien Zahlenaufdruck 1 bis 12 auf den Taben und 4-fach Lochung Merkmale: Material: Kunststoff weitere Produktinformationen: Teilung: 12-teilig Maße: 226 x 297 mm (BxH)5,94 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Welche Dienstleistungen bietet ein Makler beim Kauf oder Verkauf von Immobilien an?
Ein Makler bietet Beratung und Unterstützung bei der Suche nach passenden Immobilien oder Käufern. Er übernimmt die Vermarktung der Immobilie, führt Besichtigungen durch und verhandelt Preise. Zudem kümmert er sich um die Vertragsabwicklung und begleitet den gesamten Kauf- oder Verkaufsprozess. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.